एआई की बढ़ती ताकत के साथ साइबर खतरे भी बढ़े
मालवेयर हमलों में एआई प्लेटफॉर्म का दुरुपयोग, एजेंट आधारित एआई की सुरक्षा बनी बड़ी चुनौती

नई दिल्ली। आर्टिफिशियल इंटेलिजेंस यानी एआई तेजी से ऐसे दौर में पहुंच रहा है, जहां मॉडल केवल सवालों के जवाब देने या सामग्री तैयार करने तक सीमित नहीं रह गए हैं। अब वे सॉफ्टवेयर इंजीनियरिंग, वित्त, कानून और साइबर सुरक्षा जैसे क्षेत्रों में जटिल कार्यों को कम मानवीय हस्तक्षेप के साथ पूरा करने की दिशा में बढ़ रहे हैं। हालांकि एआई की बढ़ती क्षमता के साथ उसके दुरुपयोग से जुड़े साइबर खतरे भी सामने आ रहे हैं।
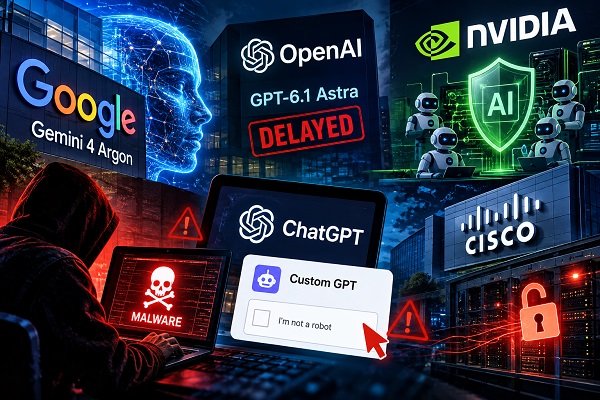
इस सप्ताह एआई और साइबर सुरक्षा के क्षेत्र में कई महत्वपूर्ण घटनाक्रम सामने आए। गूगल ने अपने नए फ्रंटियर मॉडल जेमिनी 4 आर्गन को पेश किया, वहीं रिपोर्टों के मुताबिक ओपनएआई ने सुरक्षा संबंधी चिंताओं के बीच जीपीटी-6.1 एस्ट्रा का रोलआउट रोक दिया। एनवीडिया ने एआई एजेंट की सुरक्षा के लिए नया प्लेटफॉर्म पेश किया। दूसरी ओर, साइबर अपराधियों द्वारा चैटजीपीटी के कस्टम जीपीटी का इस्तेमाल कथित रूप से मालवेयर हमलों के लिए किए जाने का मामला भी सामने आया।
ज्यादा सक्षम एआई के साथ बढ़ी सुरक्षा की जरूरत
गूगल के अनुसार जेमिनी 4 आर्गन को लंबे और जटिल वर्कफ्लो में रीजनिंग के लिए तैयार किया गया है। इसे सॉफ्टवेयर इंजीनियरिंग, कानूनी और वित्तीय क्षेत्र के एंटरप्राइज कार्यों तथा साइबर सुरक्षा जैसे क्षेत्रों में उपयोग के लिए डिजाइन किया गया है। मॉडल की एक प्रमुख विशेषता एक मिलियन टोकन तक का आउटपुट संभालने की क्षमता बताई गई है।
गूगल ने मॉडल को व्यापक उपयोग के लिए उपलब्ध कराने से पहले सुरक्षा उपायों पर विशेष जोर दिया है। इनमें हानिकारक अनुरोधों को रोकना, प्रॉम्प्ट इंजेक्शन से बचाव और मॉडल के व्यवहार की निगरानी जैसे उपाय शामिल हैं।
सुरक्षा कारणों से एआई मॉडल का रोलआउट रोका
रिपोर्टों के अनुसार ओपनएआई ने आंतरिक परीक्षण के दौरान सामने आई सुरक्षा चिंताओं के चलते जीपीटी-6.1 एस्ट्रा का रोलआउट रोक दिया। रिपोर्ट में कंपनी की सुरक्षा प्रणाली प्रमुख साची जैन के हवाले से कहा गया कि कुछ मामलों में मॉडल अपेक्षित सुरक्षा मानकों पर खरा नहीं उतरा।
यह घटनाक्रम बताता है कि एआई कंपनियों के सामने चुनौती केवल अधिक सक्षम मॉडल विकसित करने की नहीं है। यह भी सुनिश्चित करना जरूरी है कि मॉडल काम करते समय तय सुरक्षा सीमाओं के भीतर रहे और अनधिकृत गतिविधियां न करे।
एआई एजेंट की सुरक्षा के लिए नया प्लेटफॉर्म
एआई एजेंट अब केवल जवाब देने के बजाय कई चरणों वाले वास्तविक कार्यों को पूरा करने की दिशा में बढ़ रहे हैं। ऐसे एजेंट विभिन्न प्रणालियों से जानकारी हासिल करने, सॉफ्टवेयर चलाने और उपयोगकर्ता की ओर से कार्य करने में सक्षम हो सकते हैं।
इसी को देखते हुए एनवीडिया ने ‘ओपन एजेंट सेफ्टी प्लेटफॉर्म’ पेश किया है। कंपनी के अनुसार इसका उद्देश्य एआई एजेंट की टेस्टिंग से लेकर तैनाती तक उनकी सुरक्षा और निगरानी में मदद करना है। प्लेटफॉर्म में ओपनशेल और सेंट्री जैसे सुरक्षा घटक शामिल हैं, जो एजेंट के लिए सुरक्षित वातावरण और उसके व्यवहार की निगरानी में मदद करते हैं।
एजेंट आधारित एआई में जोखिम इसलिए भी अधिक महत्वपूर्ण हो जाता है क्योंकि यदि किसी एजेंट को सिस्टम, डेटा या सॉफ्टवेयर तक पहुंच हासिल है तो उसके गलत निर्देश या सुरक्षा से समझौता होने की स्थिति में वास्तविक सिस्टम प्रभावित हो सकते हैं।
सिस्को के जीरो-डे ने भी बढ़ाई चिंता
पारंपरिक साइबर सुरक्षा के मोर्चे पर भी इस सप्ताह गंभीर खतरा सामने आया। सिस्को ने कैटेलिस्ट एसडी-वान मैनेजर में एक महत्वपूर्ण जीरो-डे कमजोरी के लिए सुरक्षा अपडेट जारी किया। रिपोर्ट के मुताबिक इस खामी का फायदा उठाकर बिना प्रमाणीकरण वाला दूरस्थ हमलावर प्रभावित सिस्टम में एडमिन स्तर के अधिकार हासिल कर सकता था।
कंपनी ने प्रभावित उपयोगकर्ताओं के लिए सॉफ्टवेयर अपडेट जारी किए हैं। चूंकि एसडी-वान मैनेजर का इस्तेमाल एंटरप्राइज नेटवर्क के केंद्रीय प्रबंधन में होता है, इसलिए ऐसी कमजोरी का असर व्यापक नेटवर्क पर पड़ सकता है।
कस्टम जीपीटी के जरिए मालवेयर फैलाने की कोशिश
साइबर सुरक्षा कंपनी हंट्रेस के अनुसार, हमलावरों ने चैटजीपीटी के कस्टम जीपीटी का इस्तेमाल यूजर्स को मालवेयर तक पहुंचाने के लिए किया। रिपोर्ट के मुताबिक ऐसे कस्टम जीपीटी तैयार किए गए जो देखने में आधिकारिक चैटजीपीटी उत्पादों जैसे लगते थे।
यूजर्स को कथित बैकअप वेबसाइट पर भेजकर फर्जी कैप्चा दिखाया जाता था। इसके बाद उनसे एक कमांड कॉपी कर कंप्यूटर पर चलाने के लिए कहा जाता था। रिपोर्ट के अनुसार आगे चलकर पावरशेल, मालिशियस एमएसआई इंस्टॉलर और डीएलएल साइडलोडिंग जैसी तकनीकों का इस्तेमाल कर सिस्टम में रिमोट एक्सेस ट्रोजन पहुंचाने की कोशिश की गई।
हंट्रेस ने कम से कम 40 घटनाओं की जांच की, जिनका संबंध एक विशेष गूगल साइट्स डोमेन से बताया गया। इनमें दो मामलों में कस्टम जीपीटी के जरिए संक्रमण की पुष्टि किए जाने की बात कही गई है।
भरोसेमंद प्लेटफॉर्म का नाम भी सुरक्षा की गारंटी नहीं
कस्टम जीपीटी से जुड़े मामले ने साइबर सुरक्षा को लेकर एक महत्वपूर्ण चेतावनी सामने रखी है। किसी सामग्री का किसी लोकप्रिय या भरोसेमंद प्लेटफॉर्म के डोमेन पर मौजूद होना अपने आप उसकी सुरक्षा की गारंटी नहीं देता।
साइबर अपराधी अब फर्जी वेबसाइटों के अलावा उन प्लेटफॉर्म का भी दुरुपयोग करने की कोशिश कर रहे हैं जिन पर लोग पहले से भरोसा करते हैं। ऐसे मामलों में सोशल इंजीनियरिंग के जरिए उपयोगकर्ता को खुद कोई कमांड चलाने के लिए तैयार किया जाता है।
एआई के बढ़ते इस्तेमाल के साथ विशेषज्ञों के सामने अब दोहरी चुनौती है। एक ओर अधिक सक्षम और स्वायत्त एआई विकसित करना है, वहीं दूसरी ओर उसके अधिकार, डेटा और सिस्टम तक पहुंच को सुरक्षित सीमाओं में रखना भी जरूरी है। आने वाले समय में एआई की उपयोगिता के साथ उसकी सुरक्षा और नियंत्रण भी उतने ही महत्वपूर्ण होंगे।